7.3.1 Api账号
你已切换至「系统」模块下「Api接口配置」子菜单的「Api账号」界面。相较于上一轮的「Opac访问量」(前端流量统计),本界面聚焦于系统外部接口调用的账号权限管理与安全控制,当前仍为“授权单位:开发测
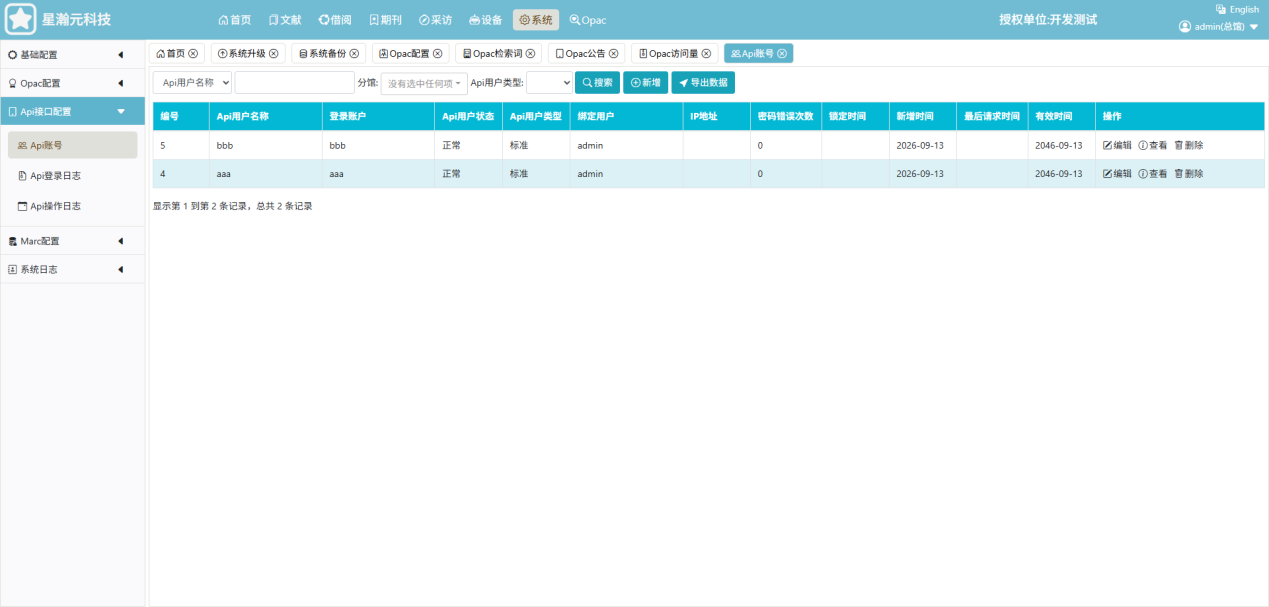
你已切换至「系统」模块下「Api接口配置」子菜单的「Api账号」界面。相较于上一轮的「Opac访问量」(前端流量统计),本界面聚焦于系统外部接口调用的账号权限管理与安全控制,当前仍为“授权单位:开发测试”环境,由总馆 admin 操作。
一、 界面功能与核心数据解析
操作与筛选:顶部提供“Api用户名称”“分馆”“Api用户类型”筛选,搭配「搜索」「新增」「导出数据」按钮;列表共2条记录,无分页压力。
核心数据特征:
编号5:名称/登录账户“bbb”,状态“正常”,类型“标准”,绑定总馆 admin,新增时间 2026-09-13,有效至 2046-09-13(20年周期),密码错误0次,IP地址空。
编号4:名称/登录账户“aaa”,其余属性与 bbb 完全一致,同为9-13新增,2046年失效。
共性:均绑定 admin,无分馆归属,无IP限制,无锁定,属典型测试期快速创建账号。
二、 历史业务联动与全链路闭环
接口与OPAC协同:上轮「Opac访问量」有真实访问(9-13当日5次),本页Api账号同日新增(aaa/bbb),可能用于接口测试驱动OPAC数据;结合「Opac配置」标题空、维护文案残留,接口层账号已建但前端未规整。
分馆与绑定断层:历史分馆(002设备禁用、003接口异常)未激活,馆藏地点20/20满额(总馆独占),本页账号“分馆”筛选为空、绑定总馆 admin,延续全链总馆独占;Api账号未覆盖分馆,馆际借还虽启用但无跨馆接口实质。
版本与备份隐患:「系统升级」V1.0.1最新(9-10),「系统备份」7月后无新备;本页9-13新增账号未触发备份,测试数据(aaa/bbb)与生产长期有效(至2046)混杂,存在安全与归档风险。
日志与状态呼应:左侧含「Api登录日志」「Api操作日志」,本页账号密码错误0次、无锁定,需反查日志确认是否实际调用;上轮访问量统计与接口账号同日,可能日志有交叉。
三、 操作建议与注意事项
账号穿透验证:编辑 aaa/bbb 补充IP限制、分馆归属,验证接口调用安全;测试登录日志/操作日志是否记录;导出2条数据结合备份策略归档。
反查联动路径:从本页至「Opac配置」清理维护文案;至「Opac访问量」核对9-13访问是否接口驱动;至「系统配置」对齐密码策略(历史禁用);至「分馆管理」激活002/003后重测Api分馆维度;至「系统日志」查账号新增记录。
后续流程预期:测试期需清理 aaa/bbb 或转为正式账号(限IP、短有效期);生产前设Api标题/规范、建立接口日志监控;分馆激活后需扩展Api账号分馆归属与跨馆接口。
风险提示:
安全裸露:账号无IP限制、绑定总馆 admin、20年有效,测试期易成安全隐患,需限IP/缩短有效期。
测试残留:aaa/bbb 命名属临时测试,上线前需清洗或重命名,防污染生产账号。
分馆缺失:Api账号无分馆,002/003未激活,跨馆接口未实测,全链断层延续。
备份缺失:7月后无备份,9-13账号新增未保护,需手动触发备份。
操作权限:仅总馆admin可增删改,需审计防误删;绑定 admin 高危,建议解绑或建专用绑定用户。
日志关联:需验证「Api登录日志/操作日志」是否完整记录本页账号行为,防接口调用无迹可寻。