2.5.1 文献日志
是图书馆管理系统中“文献日志”模块下的核心功能界面。作为整个文献管理闭环的“黑匣子”,它与之前探讨的各类业务报表(如馆藏统计、资产清单等)有着本质的区别:之前的报表关注的是“静态的结果数据”,而“文献
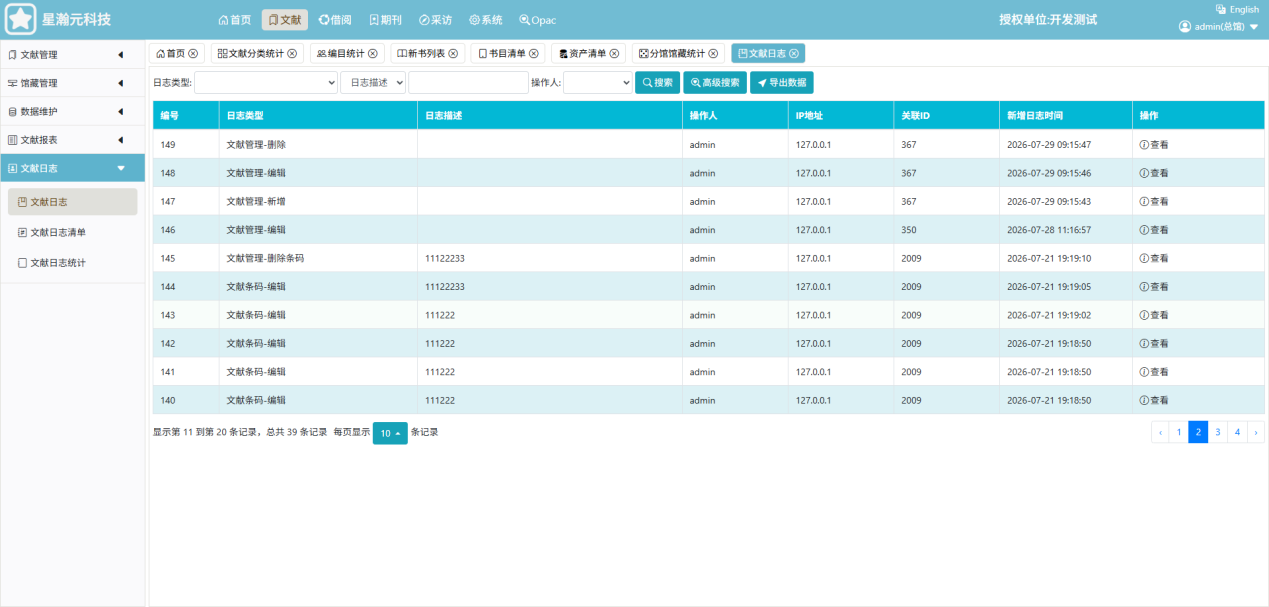
是图书馆管理系统中“文献日志”模块下的核心功能界面。作为整个文献管理闭环的“黑匣子”,它与之前探讨的各类业务报表(如馆藏统计、资产清单等)有着本质的区别:之前的报表关注的是“静态的结果数据”,而“文献日志”关注的是“动态的操作过程”。它通过全程留痕机制,记录了所有对文献数据产生影响的操作,是保障数据安全、进行责任追溯和系统审计的最后一道防线。
一、 界面功能与数据解析
精准审计与追溯区:顶部提供了多维度的筛选条件,包括“日志类型”(如新增、编辑、删除等)、“日志描述”(支持关键词模糊搜索,如输入条码号)以及“操作人”。这使得管理员能够快速定位某次特定操作或某位馆员的工作轨迹。
核心数据列表与字段解读:
操作全链路还原:列表详细记录了“日志类型”、“日志描述”、“操作人”、“IP地址”以及精确到秒的“新增日志时间”。例如,编号149至147的记录显示,操作人 admin(IP: 127.0.0.1)在2026-07-29 09:15短短4秒内,对关联ID为 367的文献依次进行了“新增”、“编辑”和“删除”操作,完整还原了该数据的生命周期。
敏感操作监控:列表中包含了“文献管理-删除”和“删除条码”等高风险操作记录。同时,像编号144至140这样密集的“文献条码-编辑”记录(涉及条码 111222、11122233及关联ID 2009),清晰展示了馆藏资产物理标识的变更历史。
责任到人:结合“操作人”和“IP地址”,系统能够确保每一次数据变动都可追溯到具体的终端和人员,杜绝匿名修改。
二、 业务场景与核心价值
误删数据恢复与责任追溯:这是日志系统最核心的用途。当采编人员误删了重要的书目记录(如编号149的“文献管理-删除”)时,管理员可通过日志迅速锁定操作人和时间,并结合“关联ID”在数据库中尝试数据恢复或追究相关责任。
条码错贴与资产变更核查:针对资产清单中的条码问题,若发现某本书的条码被错误贴附或修改,可通过搜索“日志描述”中的条码号(如 111222),调出编号140-144的记录,查明是谁在何时进行了篡改,确保资产清单的准确性。
内部合规审计与风险防控:系统管理员或馆长可定期导出日志,审查是否有非授权人员尝试进行“删除”或“批量编辑”操作。这有助于防范内部数据泄露或恶意破坏,满足公共文化场所的合规审计要求。
三、 操作建议与注意事项
建立定期日志巡检机制:建议主管级以上账号每周或每月进行一次日志抽检,重点关注“删除”、“批量编辑”和“删除条码”等高危操作。一旦发现异常高频的删除行为,需立即介入调查。
误操作后的紧急应对流程:若发现重要数据被误删,应立即通过日志确认“关联ID”(如 367),并暂停该操作人的账号权限,防止二次破坏。随后联系系统技术支持,通过该ID尝试从系统底层或备份中进行数据恢复。
区分“文献日志”与“系统日志”的边界:本界面的“文献日志”主要针对业务数据的增删改;若遇到系统崩溃、登录失败、权限变更等问题,需前往顶部的“系统”模块查看通用的系统日志。两者结合才能实现全方位的运维监控。
警惕“超级管理员”的本地操作风险:当前日志中操作人均为 admin,且IP为 127.0.0.1(代表本机操作)。这意味着所有高风险操作均发生在服务器本地。建议在日常管理中,尽量使用分级权限的普通账号进行日常采编,将 admin账号仅用于紧急维护,以降低人为误操作带来的系统性风险。