2.5.2 文献日志清单
这是图书馆管理系统中“文献日志”模块下的“文献日志清单”功能界面。作为上一轮“文献日志”的细化和补充视图,该界面更侧重于宏观的业务流程审计与工作量统计。它通过剥离具体的关联ID和条码描述,以更简洁的列
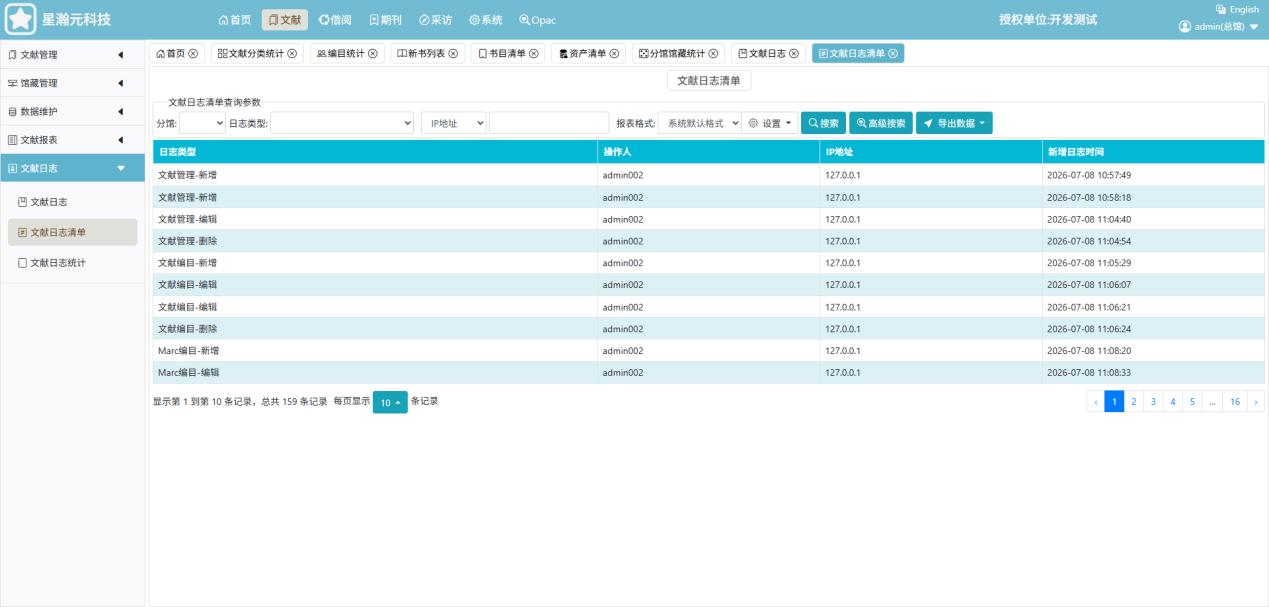
这是图书馆管理系统中“文献日志”模块下的“文献日志清单”功能界面。作为上一轮“文献日志”的细化和补充视图,该界面更侧重于宏观的业务流程审计与工作量统计。它通过剥离具体的关联ID和条码描述,以更简洁的列表形式,清晰展示了不同岗位人员在文献全生命周期中的操作轨迹,是评估采编效率和规范业务流程的重要工具。
一、 界面功能与数据解析
多维度审计筛选区:顶部提供了“分馆”、“日志类型”、“IP地址”等精准筛选条件。这使得管理员能够灵活圈定审计范围,例如单独查看某个分馆在特定时间段内的所有“删除”操作,或者追踪某个特定IP地址的异常活动。
核心数据列表与字段解读:
业务全流程覆盖:日志类型清晰地划分了文献处理的三个阶段:“文献管理”(涉及书目级别的增删改)、“文献编目”(涉及MARC数据的具体加工)以及“Marc编目”(底层数据格式的编辑)。这完整还原了文献从录入到编目加工的全链路。
操作轨迹还原:以操作人 admin002为例,日志按时间顺序(2026-07-08 10:57至11:08)展示了其连贯的工作流:先进行了两次“文献管理-新增”,接着是“编辑”和“删除”;随后转入编目环节,进行了“文献编目-新增”及多次“编辑”,最后是“Marc编目”的新增与编辑。这反映了该采编员在约一小时内完成了多本书籍的录入与校对。
权责清晰:所有操作均绑定了具体的“操作人”账号(当前为 admin002)和“IP地址”(127.0.0.1 本地操作),确保了每一次业务动作都可追溯到具体的责任人和终端。
数据量级与分布:底部显示总共有159条记录,当前处于第1页。结合上一轮 admin账号的39条记录,说明系统内有多个账号在进行采编作业,日志总量随着业务推进在不断累积。
二、 业务场景与核心价值
采编员工作量量化考核:主管可以利用此清单,通过筛选特定“操作人”和日期范围,统计每位采编员的“新增”和“编辑”次数。例如,admin002在短时间内完成了多轮编目操作,可作为绩效考核中“业务熟练度”的参考依据。
业务流程合规性审查:通过审查“文献管理-删除”或“文献编目-删除”记录,确保采编员没有随意删除重要馆藏数据。若发现非授权删除,可结合IP地址迅速定位问题终端和责任人。
问题追溯与协作排查:当发现某本书目数据异常(如字段缺失)时,可在此清单中搜索该书目相关的“Marc编目-编辑”记录,查看是谁在何时进行了修改,从而快速排查是误操作还是数据导入问题。
三、 操作建议与注意事项
建立分级账号与权限隔离机制:当前日志显示 admin(超级管理员)和 admin002(普通采编员)均在本地(127.0.0.1)进行操作。建议严格遵循最小权限原则,日常采编工作应使用受限账号(如 admin002),将“删除”等高危权限仅赋予主管级账号,避免超级管理员账号滥用导致的数据灾难。
关注高频“删除”操作的预警:建议设置定期巡检,若发现某位操作人在短时间内频繁出现“文献管理-删除”或“文献编目-删除”记录,需及时与该员工沟通,确认是测试数据清理还是误操作,必要时暂停其账号权限。
区分“文献日志”与“文献日志清单”的使用场景:
文献日志(上一轮):侧重于微观的“资产与数据变更细节”,包含“关联ID”和“日志描述(如条码号)”,适合用于具体的单条数据恢复和资产错漏追溯。
文献日志清单(本轮):侧重于宏观的“工作量统计与流程审计”,字段更精简,适合用于生成员工考勤报表、审查整体业务流向。
防范本地IP带来的审计盲区:当前所有操作的IP均为 127.0.0.1,说明大家都在服务器本机或通过特定内网穿透操作。如果未来引入远程办公或多个物理终端,务必确保系统能真实记录外网IP。避免多人共用账号导致IP一致,从而无法准确区分具体操作人员。